Subscribe to our RSS Feeds
Hello, this is a sample text to show how you can display a short information about you and or your blog. You can use this space to display text or image introduction or to display 468 x 60 ads and to maximize your earnings.

DHCP SERVER

0 Comments »

Dynamic Host Configuration Protocol atau yang sering disingkat DHCP merupakan protokol client-server yang digunakan untuk memberikan alamat IP kepada komputer client/ perangkat jaringan secara otomatis.
Alasan mengapa banyak yang menerapkan DHCP adalah kemudahannya dalam pemberian alamat IP kepada komputer client/ perangkat jaringan (walau dalam jumlah yang banyak) secara otomatis. Jadi kita tidak perlu memberikan alamat IP secara manual kepada setiap komputer satu per satu.
DHCP server tidak hanya memberikan alamat IP saja, tetapi juga memberikan netmask, host name, domain name, DNS, dan alamat gatewaynya juga. Selain itu, DHCP server juga dapat memberikan parameter lain seperti time server dan lain sebagainya.
Dengan begini, seorang admin server tidak perlu lagi bersusah payah memberikan alamat IP kepada setiap komputer client yang ingin terhubung dengan jaringan. Kalau puluhan komputer client mungkin tidak menjadi masalah, lalu bagaimana kalau ribuan komputer client?

Perbedaan DHCP client dan DHCP server

Dalam layanan DHCP, ada dua istilah yang perlu anda ketahui yaitu DHCP client dan DHCP server. Terus apa perbedaan diantara keduanya?
Komputer yang bertugas memberikan alamat IP secara otomatis kepada komputer client disebut dengan DHCP server. Sedangkan komputer yang meminta alamat IP disebut dengan DHCP client.

Bagaimana cara kerja DHCP?

Pada saat user menghidupkan komputernya dan menghubungkannya ke server yang menggunakan layanan DHCP, maka komputer tersebut otomatis meminta (request) alamat IP ke server. Kemudian server menjawab permintaan komputer tersebut dan memberikannya sebuah alamat IP.
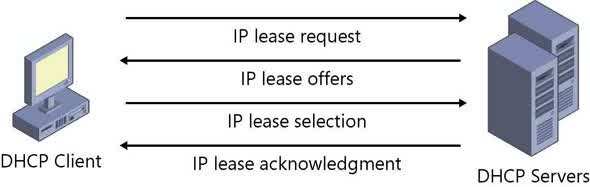
cara kerja DHCP
Untuk lebih jelas mengenai cara kerja DHCP, anda bisa menyimak proses-proses yang terjadi pada layanan DHCP sebagai berikut :
IP Least Request
Komputer client meminta alamat IP ke server
IP Least Offer
DHCP server yang memiliki list alamat IP memberikan penawaran kepada komputer client
IP Lease Selection
Komputer client memilih/ menyeleksi penawaran yang pertama kali diberikan DHCP, kemudian melakukan broadcast dengan mengirim pesan bahwa komputer client menyetujui penawaran tersebut
IP Lease Acknowledge
Pada tahap ini DHCP server menerima pesan tersebut dan mulai mengirim suatu paket acknowledge (DHCPACK) kepada client.
Paket tersebut berisi berapa lama komputer client bisa menggunakan alamat IP tersebut (yang diberikan DHCP server) beserta konfigurasi lainnya. Dan komputer client pun dapat terhubung ke jaringan.

Keuntungan menggunakan layanan DHCP

  • Tidak perlu memberikan/ mengkonfigurasi alamat IP kepada client satu per satu
  • Mencegah terjadinya IP conflict yang sering terjadi pada suatu jaringan
  • Dengan layanan DHCP, komputer client dapat menggunakan alamat IP dalam jangka waktu tertentu (tergantung pemberian server)
  • Komputer client dapat menggunakan suatu alamat IP yang tidak dipakai oleh komputer client yang lain
  • Selain itu, dengan adanya DHCP, kita dapat mengintegrasikan suatu mesin (host) ke dalam suatu jaringan, karena nantinya mesin tersebut akan mendapat alamat IP juga melalui pooling yang sebelumnya telah dibuat oleh server.
Jadi sedikit kesimpulan dari tulisan saya mengenai DHCP adalah, DHCP merupakan sebuah protokol client-server digunakan untuk memberikan alamat IP kepada client secara otomatis.

TERIMA KASIH SUDAH MENGUNJUNGI BLOG SAYA, SEMOGA BERMANFAAT ☺


IG/ID LINE :renaldi_fals29
November 15, 2016

MODEL JARINGAN CLIENT SERVER & PEER TO PEER

0 Comments »
Model jaringan
  Client server & Peer to peer

1.    Pengertian jaringan komputer
          Jaringan kompute adalah sekumpulan komputer serta perangkat lain pendukung komputer yang saling terhubung dalam suatu kesatuan.Media jaringan komputer dapat melalui nirkabel atau  tanpa kabel sehingga memungkinkan pengguna jaringan komputer dapat saling melakukan pertukaran informasi, seperti dokumen dan data, dapat juga melakukan pencetakan pada printer yang sama dan bersama – sama memakai perangkat keras dan perangkat lunak yang terhubung dengan jaringan

      2. Tujuan dari jaringan komputer adalah:
-membagi fungsi sumber daya seperti : printer, CPU, RAM ,harddisk
-komunikasi contohnya surat elekrtonik, instant messaging, chating
-Akses Informasi contohnya Web browsing, file sharing, dll

      3.Ciri – ciri jaringan komputer
1.Berbagi perangkat keras (Hardware)
2.Berbagi perangkat lunak ( Software )
3.Berbagi saluran komunikasi (Internet)
4.Berbegi data dengan mudah
5.memudahkan komunikasi antar pemakai jaringan.

  4.Berdasarkan fungsi
 Pada dasarnya setiap jaringan komputer ada yang berfungsi sebagai Client dan juga Server

1Client Server
 Client server adalah suatu bentuk arsitekstur, dimana client adalah berangkat yang menerima yang akan menampilkan dan menjalankan aplikasi (software ko0mputer) dan Server adalah p0erangkat yang menyediakan dan bertindak sebagai pengelola aplikasi,data,dan keamanannya. Server biasanya terhubung dengan client melalui kabel UTP dan sebuah kartu jaringan (network card). Kartu jaringan inibuasanya berupa PCI atau ISA.Dalam tecnologi informasi, client server menunjuk kepada cara mendistribusikan aplikasi pihak client dan pihak server.

1.    Ada dua jenis server, yaitu
a.     Server dedicated
Yaitu server yang tidak memiliki fungsi ini. Ia tidak bisa digunakan sebagai workstation
  
b.       Server non – dedicated
Yaitu server yang juga bisa berfungsi sebagai workstation contohnya ; microsoft windows NT server, Microsoft windows NT workstation ,microsoft windows 95/98,Unix Linux mac os/2

Jaringan client server mempunyai jenis – jenis layanan antara lain

2.    Jenis layanan client – nserver antara lain :
A.   File server : memberikan layanan fungsi pengelolaan file
B.   Print server :memberikan layanan fungsi pencetakan
C.   Database server : proses – proses fungsional mengenai database dijalankan pada mesin ini dam stasiun lain dapat minta pelayanan
D.  DIP (Document Informasi Processing : memberikan pelayanan fungsi penyimpanan, managenent dan pengambilan data.

3.    Dari fungsinya server dapat digunakan
A.   Menyimpan file – file yang digunakan bersama - sama pada harddisknya
B.   Mengatur komunikasi (seperti pesan e – mail)antar workstation
C.   Mengkoordinasikan percetakan kepada printer yang dipakai bersama – sama.
D.  Server juga dapat menyimpan CD – Rom yang dapat dipakai oleh para pemakai Network
E.   Bisa menyimpan tape drive atau drive lain yang digunakan untuk menyimpan harddisk server atau harddisk pada workstation
F.   Dengan perangkat lunak dan keras tambahan server bisa mengarahkan e – mail dari dan ke internet server juga bisa mengirimkan fax keluar jaringan ke mesin – mesin fax yang ada diluar, kenyataan server hampir dapat melakukan semua pekerjaan yang mencangkup pengiriman data.
Sistem client server diidentifikasikan sebagai sistem terdistribusi tetapi ada beberapa perbedaan karakteristik
1.    Service layanan
·       Hubungan antara proses yang berjalan pada mesin yang berbeda
·       Pemisahan fungsi berdasarkan ide layanannya
·       Server sebagai provider, client sebagai konsumen
2.    Sharing resources (sumberdaya)
·       Server bisa melayani beberapa client pada waktu yang sama dan meregulasi akses bersama untuk share sumber daya dalam menjamin konsistenya
3.    Asymmetrical protocol (protocol yang tidak simetris)
·       Many – to – one relationship antara client dan server client selalu menginisiasikan dialog melalui layanan permintaanj dan server menunggu secara pasif reques dari client
4.    Transparansi lokasi
·       Proses yang dilakukan serverboleh terletak pada mesin yang sama atau pada mesin yang berbeda melalui jaringan.
E.   Mix – and – Match
·       Perbedaan server client platforms
F.   Pesan berbasiskan komunikasi
·       Interaksi server dan client melalui pengiriman pesan yang menyertakan permintaan dan jawaban
G.  Pemisahan interface dan implementasi
·       Server bisa diupgrade tanpa mempengaruhi client selama interface pesan yang diterbitkan tidak berubah.
4.  keunggulan dan kelemahan pada jaringan client server
1.    Keunggulan
a.     Kecepatan akses tebih tinggi
b.    Sistem keamanan dan administrasi jaringan lebih baik
c.     Sistem backup data lebih baik
2.    Kelemahan
a.     Biaya operasional relatife lebih mahal
b.    Diperlukan adanya suatu komputer khusus yang berkemampuan lebih untuk ditugaskan sebagai server
c.     Kelangsungan jaringan sangat tergantung pada server. Bila server mengalami gangguan maka secara keseluruhan jaringan akan terganggu

2.  Peer to Peer
  1.    Pengertian jaringan Peer to peer
           Jaringan komputer dimana setiap host dapat menjadi server dan juga menjadi client secara bersamaan.contohnya file sharing antar komputer dijaringan windows network Neighbourhood ada 5 komputer (kita berinama A.B.C.D dan E) yang memberi hak akses terhadap file yang dimilikinya. Pada suatu saat A mengakses file dari B. Bermana data_nilai.xls dan juga memberi akses file soal_uas.doc kepada C, saat A mengakses file dari B maka A berfungsi sebagai client dan saat A memberi akses file kepada C maka A perfungsi sebagai server.kedua fungsi itu likaukan okeh A secara bersamaan maka jaringan seperti ini dinamakan peer to peer

           Jaringan komputer P2P termasuk sebuah cabang (subset) dari bidang komputasi terdistribusi. Namun komputasi terdistribusi sendiri bukanlah cabang daro p2p . sebutan “peer – to peer”mengisyaratkan sebuah hubungan setaraan (egalitarion relationship) diantara para peer (pengguna satu dengan yang lainya.tanpa embel – embel ada komputer yang berstatus sebagai client yang berstatus server

            Secara teknis jaringan p2p (peer to peer) adalah sebuah jaringan yang memungkinkan sebuah komputer dalam lingkunganya bertindak /berstatus sebagai server yang memiliki kemampuan untuk mendistribusikan sekaligus menerima berkas – berkas atau sumber daya (resource) yang ada dalam komputer mereka ke komputer lainya.

             Berdasarkan tingkat/derajat sentralisasinya jaringan p2p terbagi kedalam 2 tipe yakni

A.   P2P murni (pure P2P).dengan ciri sebagai berikut
·       Masing masing peer berstatus setara (egaliter).setiap peer berstatus sebagai client juga serer
·       Tidak ada server pusat yang mengatur jaringan
·       Tidak ada router yang menjadi pusat jeringan
B.   P2P Hybird (Hybird P2P) dengan ciri ciri sebagai berikut
·       Mempunyai server pusat yang memantau dan menjaga informasi yenga berada disetiap peer
·       Setiap peer bertanggung jawab untuk menyediakan resource yang tersedia. Hal ini terjadi karena server pusat tertentu diatur sedemikian rupa buntuk tidak memilihnya
·       Ada router yang menjadi pusat jaringan

2.    Manfaat peer to peer
           Tujuan utama p2p yaitu adalah agar semua peer dapat menyediakan sekaliogus memanfaatkan resource komputer,sekaligus bendwith. Media penyimpanan, dan kemampuan komputasinya dengan demikian ketika node node telah banyak terhubung dan terjadi kepasitas total yang dimiliki sistem juga akan meningkat. Hal ini menyebabkan menalbatnya transfer data didalam sistem sifat terdistribusi yang  dimuliki oleh jaringan P2P ini juga dapat meningkatkan kestabilan oleh dua faktor pertama adanya replikasi/pengandaan data yang terjadi diantara pada pengguna (peer) kediadengan memanfaatkan resource komputer peer itu sendiri untuk mencari data yang ada di dalam jaringan tanpa mengandalkan suatu resource komputer server saja
3.    Cara instalasi sederfhana jaringan peer to peer untuk memnagunnya,langkah pertana tentusaja siapkan jaringan anda.silahkan belki bdan pasang perangkat keras yang perlu,lalu desain alamat ip internet misal gunakan 10.0.0.1-10.0.0254 net mask 255.255.255.0 disingkat 10.0.0.0/24).selanjutnya anda perlu pasang sistem operasi yang mampu layanan peer to peer network di tiap komputer. Dalam hal ini anda bisa pakai windows ataupun linux.

          Keluarga windows yang mendukung model ini9 adalah windows for workgroup. Windows 95/98/XP maupun windows NT/2000/2003 workstation.  Agar seatu komputer menjadi server aktifkan layanan “file and print sharing”.lalu tentukan folder dan printer yang akan disharing, sementara itu sisi client,aktifkan layanan “client for microsoft” si client akan bisa memahami network Neighorhoud untuk mengakses folder dikomputer server dan juga pakai printer di server. Layanan ini tersedia dengan seragam disemua versi windows.

            Sementara itu bdilinux, filosofinya agak berbeda layanan hanyalah tambahan pada sistem operasi yang dijalankan sebagai daemon. Jadi anda bisa pakai distro linux apa saja ,versi berapa saja, yang penting diaktifkan daemonya susahnya atau lebih tepatnya enaknya. Untuk layanan yang sama anda punya banyak pilihan daemon.!

            Untuk file sharing, anda bisa pakai daemon NFS (Network File System) atau SAMBA. NFS khusus untuk file sharing antar *nix. Kalau pakai SAMBA andabisa sharing file antar Linux/Windows. Sementara itu untuk printer sharing anda bisa pakai daemon Ipr.klasik untuk semua *nix kalau mau sharing windows/Linux , pakai SAMBA

            Jadi demikianlah. Dengan jaringan peer–to-peer,masing – masing karyawan kantor bisa bekerja dikomputer sendiri, hanya bperlu beranjak ke printer jika mau ambil hasilnya namun kemudian, komputer kantor makin banyak, demikian pula karyawanya nah,pusinglah urusan alamat/nama komputer dan juga nama/password pemakai anda perlu naik tingkat ke jaringan pusat

  
4.    Keunggulan dan kelemahan pada jaringan peer to peer

Keunggulan
a.     Antar komputer dalam jaringan saling berbagi pakai fasilitas yang dimilikinya seperti harddisk,drive fax/modem,printer
b.    Biaya operasional relatif murah dibandingkan dengan tipe jaringan client – server
c.     Kelangsungan kerja jaringan tidak terganting pada satu server sehingga bila salah satu komputer/peer mati atau rusak jaringan keseluruhan tidak mengalami gangguan
Kelemahan
a.     Trouble nshooting jaringan lebih sulit
b.    Unjuk kerja lebih rendah dibandingkan dengan jaringan client – server
c.     Sistem keamanan ditentukan oleh masing masing user dengan mengatir keamanan masing masing fasilitas yang dimiliki
d.    Karena data jaringan tersebar dimasing masing komputer dalam jaringan maka backup harus dilakukan oleh masing masing komputer

TERIMA KASIH SUDAH MENGUNJUNGI BLOG SAYA, SEMOGA BERMANFAAT ☺


IG/ID LINE :renaldi_fals29
November 15, 2016

SISTEM KEAMANAN JARINGAN KOMPUTER

0 Comments »

Sistem Keamanan Jaringan Komputer

Sistem Keamanan Jaringan adalah proses untuk mencegah dan mengidentifikasi pengguna yang tidak sah (penyusup) dari jaringan komputer.Tujuannya adalah untuk mengantisipasi resiko jaringan komputer yang dapat berupa ancaman fisik maupun logik. Yang dimaksud ancaman fisik itu adalah yang merusak bagian fisik komputer atau hardware komputer sedangkan ancaman logik yaitu berupa pencurian data atau penyusup yang membobol akun seseorang.

Sistem Keamanan Jaringan
Jenis Gangguan Keamanan Jaringan
  1. Carding, yaitu pencurian data terhadap identitas perbankan seseorang. contoh pencurian nomor kartu kredit yang dimanfaatkan untuk berbelanja online.
  2. Physing, yaitu berupa pemalsuan terhadap data resmi.
  3. Deface, yaitu perubahan terhadap bentuk atau tampilan website.
  4. Hacking, yaitu perusakan pada infastruktur jaringan komputer yang sudah ada.
banyak jenis gangguan keamanan jaringan yang di terapkan oleh orang-orang yang tidak bertanggung jawab tetapi tenang saja sobat, ada banyak macam-macan keamanan jaringan dan tips keamanan jaringan yang dapat diterapkan dalam sistem keamanan jaringan kita.
Macam-Macam Keamanan Jaringan
  1. Autentikasi adalah proses pengenalan peralatan, sistem operasi, aplikasi dan identitas user yang terhubung dengan jaringan komputer. misalnya user memasukkan username dan password pada saat login ke jaringan.
  2. Enkripsi (kerahasiaan data) adalah teknik pengkodean data yang dapat berguna untuk menjaga data.
  3. VPN (Virtual Private Network) adalah jaringan komunikasi lokal yang dapat terhubung melalui media jaringan. fungsi dari VPN tersendiri untuk memperoleh komunikasi yang aman melalui internet.
  4. DMZ (De-Militerized Zone) berfungsi untuk melindungi sistem internal dari serangan hacker.
Adapun Tips Keamanan Jaringan
  1. Gunakan AntiVirus yang sesuai dengan kebutuhan kita berfungsi untuk mencegah berbagai macam-macam virus komputer.
  2. Update Komputer, jangan hanya mengupdate anti virus saja alangkah baiknya kita juga harus mengupdate sofware yang terinstall di komputer kita demi keamanan komputer.
  3. Jangan sembarang Browsing kebiasaan manusia biasanya mengunjungi situs bajakan seperti mp3,mp4 bajakan. padahal disitus tersebut ada virus pathogen yang dapat menyebar ke komputer kita.
Ancaman dan Serangan terhadap Keamanan jaringan
  1. Ancaman Fisik dapat berupa.
  • Gangguan pada kabel
  • Konsleting
  • Data tak tersalur dengan baik
  • Kerusakan harddisk
  1. Ancaman Logik dapat berupa.
  • Deface (merubah tampilan)
  • Malicious Code ( ancaman menggunakan kode berbahaya)
  • Request flooding (ancaman dengan membanjiri banyak request pada sistem)
  • Social engineering (ancaman pada sisi sosial dengan memanfaatkan kepercayaan pengguna)
Firewall adalah aplikasi pada sistem operasi yang dibutuhkan oleh jaringan komputer untuk melindungi data atau melindungi sistem jaringan dari serangan orang yang tidak bertanggung jawab. Pada firewall terjadi beberapa proses yang memungkinkannya melindungi jaringan, diantaranya :
  1. Modifikasi Header Paket berfungsi untuk memodifikasi kualitas layanan bit paket TCP sebelum mengalami proses routing.
  2. Translasi Alamat Jaringan berfungsi untuk metranslasikan alamat IP privat ke IP publik.
  3. Filter Paket berfungsi untuk menentukan nasib paket apakah dapat diteruskan atau tidak.
Adapun jenis-jenis firewall ada 4 :
  1. Packet Filtering Gateway bertugas untuk melakukan filterisasi terhadap paket-paket yang datang dari luar jaringan yang dilindunginya.
  2. Application Layer Gateway bertugas melakukan filterisasi pada layer aplikasi
  3. Circuit Level Gateway bekerja pada bagian lapisan transport dari model referensi TCP/IP, firewall ini melakukan pengawasan terhadap awal hubungan TCP.
  4. Statefull Multilayer Inspection Firewall merupakan penggabungan dari ketiga firewall tersebut, firewall ini bekerja pada laipasan Aplikasi, Transport dan Internet. Firewall ini memberikan tingkat keamanan yang paling tinggi.
October 12, 2016

PENGERTIAN DAN JENIS JENIS KOMUNIKASI DATA

0 Comments »

Pengertian dan Jenis-Jenis Komunikasi Data

Pada kesempatan kali ini yang menjadi pembahasan adalah tentang apa itu komunikasi data komputer, tujuan komunikasi data, jenis-jenis komunikasi data, dan contoh komunikasi data.

Pengertian Komunikasi Data

Komunikasi data, merupakan bentuk komunikasi yang secara khusus berkaitan dengan transmisi atau pemindahan data antara komputer-komputer, atau komputer dengan piranti-piranti yang lain dalam bentuk data digital yang dikirimkan melalui media komunikasi data. Biasanya komunikasi data dapat diartikan juga sebagai proses pengiriman data atau informasi dari suatu sumber (source) ke tujuan (destination).
Pengertian dan jenis-jenis komunikasi data
Selain itu komunikasi data juga bermacam-macam sob, dan memiliki dua jenis saja pada saat ini. Dibawah merupakan jenis-jenis komunikasi data.

Jenis-jenis Komunikasi Data

1. Jenis Komuniksai Data Melalui Infrastuktur Terestrial
Jenis komunikasi data ini dapat dilakukan menggunakan media kabel dan nirkabel sebagai aksesnya sehingga membutuhkan biaya yang tinggi untuk membangun infrastuktur jenis ini.
2. Jenis Komunikasi Melalui Satelit
Jenis komunikasi data ini dapat dilakukan dengan menggunakan satelit sebagai aksesnya. Biasanya wilayah yang dicangkup akses satelit lebih luas dan mampu menjangkau lokasi yang tidak memungkinkan dibangunnya infrastruktur terestrial, namun membutuhkan waktu yang lama untuk berlangsungnya proses komunikasi.
Komunikasi data juga memiliki beberapa komponen, dibawah ini merupakan contoh dari komponen komunikasi data.

Komponen Komunikasi Data

1. Pengirim : piranti yang mengirimkan data.
2. Penerima : piranti yang menerima data.
3. Pesan/Data : informasi yang akan dipindahkan bisa berupa apa saja, teks, angka, gambar, suara, video, atau kombinasi dari semuanya.
4. Media Pengiriman : media atau saluran yang digunakan untuk mengirimkan data, bisa berupa kabel, cahaya maupun gelombang magnetik.
5. Protokol : aturan-aturan yang harus disepakati oleh dua atau lebih alat untuk dapat saling berkomunikasi.

Sistem Komunikasi Data

6. Titik ke titik (point to point communications).
Informasi dari sumber hanya ditujukan kepada satu point penerima saja. Contoh : telepon, fax, telegram.
7. Titik ke beberapa penerima (multi communications).
Informasi dari sumber ditujukan kepada beberapa point penerima saja. Contoh : jaringan dengan switch.
8. Menyebar (broadcasting communications).
Informasi yang diberika sumber dapat diterima oleh semua point yang terhubung tanpa terkecuali. Contoh : televisi broadcast, radio broadcast.

Kemudian untuk Transmisi Data (Mode Transmisi) sebagai berikut :

1. Simplex : Media komunikasi antara pengirim dan penerima yang bersifat satu arah, dimana sisi pengirim hanya berfungsi sebagai pengirim informasi, sedangkan sisi penerima berfungsi sebagai penerima. Mode ini juga sering disebut one way only.
2. Half Duplex (HDX) : Suatu metode komunikasi yang dapat dilakukan dua arah secara bergantian (waktu tidak sama). Dimana si pengirim dapat mengirimkan informasi dan sisi yang lain berfungsi sebagai penerima sehingga mode ini sering disebut sebagai saluran two way alternate. Adapun contohnya dapat dilihat dari pemahaian Handy-Talky.
3. Full Duplex (FDX) : Suatu metode yang digunakan pada komunikasi untuk dua arah secara terus-menerus. Dimana sisi pengirim dan penerima dapat berkomunikasi dua arah dalam waktu yang bersamaan. Adapun contohnya dapat dilihat dari pemakaian HP.
Jadi, Definisi Komunikasi Data yaitu :
Komunikasi data adalah pertukaran data antara dua perangkat melalui beberapa bentuk media transmisi seperti kabel kawat.
October 12, 2016

TCP, UDP, DAN NETWARE

0 Comments »
TRANSMISSION CONTROL PROTOCOL (TCP)

Transmission Control Protocol (TCP) adalah suatu protokol yang berada di lapisan transport (baik itu dalam tujuh lapis model referensi OSI atau model DARPA) yang berorientasi sambungan (connection-oriented) dan dapat diandalkan (reliable). TCP dispesifikasikan dalam RFC 793.

Sejarah

TCP state diagram.png
Saat Vint Cerf dan Bob Kahn pertama menulis spesifikasi atas protokol ini tahun 1973, internet masih merupakan media yang dilarang untuk keperluan komersil.[1] Di bulan May 1974, IEEE mempublikasikan makalah berjudul "Protokol sebagai paket interkoneksi jaringan."[2] Sebagai penulis makalah tersebut, Cerf dan Kahn menjabarkan sebuah protokol interkoneksi untuk berbagi layanan dengan memanfaatkan pertukaran-paket antara node jaringan yang terhubung. Komponen pengontrol utama atas model ini disebut sebagai "Program pengontrol transmisi" yang menggabungkan baik tautan koneksi teriorientasi dan layanan datagram antar host. Program pengontrol transmisi monolitik ini kemudian dipecah ke dalam arsitektur modular yang terdiri atas Protokol pengontrol transmisipada lapisan koneksi terorientasi dan Protokol internet pada lapisan datagram. Model ini lah yang kemudian dikenal dengan istilah TCP/IP, meski secara formal istilah yang digunakan adalah Paket protokol internet.

Karakteristik TCP

TCP memiliki karakteristik sebagai berikut:
  • Berorientasi sambungan (connection-oriented): Sebelum data dapat ditransmisikan antara dua host, dua proses yang berjalan pada lapisan aplikasi harus melakukan negosiasi untuk membuat sesi koneksi terlebih dahulu. Koneksi TCP ditutup dengan menggunakan proses terminasi koneksi TCP (TCP connection termination).
  • Full-duplex: Untuk setiap host TCP, koneksi yang terjadi antara dua host terdiri atas dua buah jalur, yakni jalur keluar dan jalur masuk. Dengan menggunakan teknologi lapisan yang lebih rendah yang mendukung full-duplex, maka data pun dapat secara simultan diterima dan dikirim. Header TCP berisi nomor urut (TCP sequence number) dari data yang ditransmisikan dan sebuah acknowledgment dari data yang masuk.
  • Dapat diandalkan (reliable): Data yang dikirimkan ke sebuah koneksi TCP akan diurutkan dengan sebuah nomor urut paket dan akan mengharapkan paket positive acknowledgment dari penerima. Jika tidak ada paket Acknowledgment dari penerima, maka segmen TCP (protocol data unit dalam protokol TCP) akan ditransmisikan ulang. Pada pihak penerima, segmen-segmen duplikat akan diabaikan dan segmen-segmen yang datang tidak sesuai dengan urutannya akan diletakkan di belakang untuk mengurutkan segmen-segmen TCP. Untuk menjamin integritas setiap segmen TCP, TCP mengimplementasikan penghitungan TCP Checksum.
  • Byte stream: TCP melihat data yang dikirimkan dan diterima melalui dua jalur masuk dan jalur keluar TCP sebagai sebuah byte stream yang berdekatan (kontigu). Nomor urut TCP dan nomor acknowlegment dalam setiap header TCP didefinisikan juga dalam bentuk byte. Meski demikian, TCP tidak mengetahui batasan pesan-pesan di dalam byte stream TCP tersebut. Untuk melakukannya, hal ini diserahkan kepada protokol lapisan aplikasi (dalam DARPA Reference Model), yang harus menerjemahkan byte stream TCP ke dalam "bahasa" yang ia pahami.
  • Memiliki layanan flow control: Untuk mencegah data terlalu banyak dikirimkan pada satu waktu, yang akhirnya membuat "macet" jaringan internetwork IP, TCP mengimplementasikan layanan flow control yang dimiliki oleh pihak pengirim yang secara terus menerus memantau dan membatasi jumlah data yang dikirimkan pada satu waktu. Untuk mencegah pihak penerima untuk memperoleh data yang tidak dapat disangganya (buffer), TCP juga mengimplementasikan flow controldalam pihak penerima, yang mengindikasikan jumlah buffer yang masih tersedia dalam pihak penerima.
  • Melakukan segmentasi terhadap data yang datang dari lapisan aplikasi (dalam DARPA Reference Model)
  • Mengirimkan paket secara "one-to-one": hal ini karena memang TCP harus membuat sebuah sirkuit logis antara dua buah protokol lapisan aplikasi agar saling dapat berkomunikasi. TCP tidak menyediakan layanan pengiriman data secara one-to-many.
TCP umumnya digunakan ketika protokol lapisan aplikasi membutuhkan layanan transfer data yang bersifat andal, yang layanan tersebut tidak dimiliki oleh protokol lapisan aplikasi tersebut. Contoh dari protokol yang menggunakan TCP adalahHTTP dan FTP.

Header TCP

Ukuran dari header TCP adalah bervariasi, yang terdiri atas beberapa field yang ditunjukkan dalam gambar dan tabel berikut. Ukuran TCP header paling kecil (ketika tidak ada tambahan opsi TCP) adalah 20 byte.

Format header TCP, dilengkapi dengan ukuran setiap field-nya
Nama fieldUkuranKeterangan
Source Port2 byte (16 bit)Mengindikasikan sumber protokol lapisan aplikasi yang mengirimkan segmen TCP yang bersangkutan. Gabungan antara field Source IP Address dalamheader IP dan field Source Port dalam field header TCPdisebut juga sebagai source socket, yang berarti sebuah alamat global dari mana segmen dikirimkan. Lihat juga Port TCP.
Destination Port2 byte (16 bit)Mengindikasikan tujuan protokol lapisan aplikasi yang menerima segmen TCP yang bersangkutan. Gabungan antara field Destination IP Address dalam header IP dan field Destination Port dalam field header TCP disebut juga sebagai socket tujuan, yang berarti sebuah alamat global ke mana segmen akan dikirimkan.
Sequence Number4 byte (32 bit)Mengindikasikan nomor urut dari oktet pertama dari data di dalam sebuah segmen TCP yang hendak dikirimkan. Field ini harus selalu diset, meskipun tidak ada data (payload) dalam segmen.
Ketika memulai sebuah sesi koneksi TCP, segmen dengan flag SYN (Synchronization) diset ke nilai 1, field ini akan berisi nilai Initial Sequence Number (ISN). Hal ini berarti, oktet pertama dalam aliran byte (byte stream) dalam koneksi adalah ISN+1.
Acknowledgment Number4 byte (32 bit)Mengindikasikan nomor urut dari oktet selanjutnya dalam aliran byte yang diharapkan oleh untuk diterima oleh pengirim dari si penerima pada pengiriman selanjutnya. Acknowledgment number sangat dipentingkan bagi segmen-segmen TCP dengan flag ACK diset ke nilai 1.
Data Offset4 bitMengindikasikan di mana data dalam segmen TCP dimulai. Field ini juga dapat berarti ukuran dari header TCP. Seperti halnya field Header Length dalam header IP, field ini merupakan angka dari word 32-bit dalam header TCP. Untuk sebuah segmen TCP terkecil (di mana tidak ada opsi TCP tambahan), field ini diatur ke nilai 0x5, yang berarti data dalam segmen TCP dimulai dari oktet ke 20 dilihat dari permulaan segmen TCP. Jika field Data Offset diset ke nilai maksimumnya (24=16) yakni 15, header TCP dengan ukuran terbesar dapat memiliki panjang hingga 60 byte.
Reserved6 bitDireservasikan untuk digunakan pada masa depan. Pengirim segmen TCP akan mengeset bit-bit ini ke dalam nilai 0.
Flags6 bitMengindikasikan flag-flag TCP yang memang ada enam jumlahnya, yang terdiri atas: URG (Urgent), ACK (Acknowledgment), PSH (Push), RST (Reset), SYN (Synchronize), dan FIN (Finish).
Window2 byte (16 bit)Mengindikasikan jumlah byte yang tersedia yang dimiliki oleh buffer host penerima segmen yang bersangkutan. Buffer ini disebut sebagai Receive Buffer, digunakan untuk menyimpan byte stream yang datang. Dengan mengimbuhkan ukuran window ke setiap segmen, penerima segmen TCP memberitahukan kepada pengirim segmen berapa banyak data yang dapat dikirimkan dan disangga dengan sukses. Hal ini dilakukan agar si pengirim segmen tidak mengirimkan data lebih banyak dibandingkan ukuran Receive Buffer. Jika tidak ada tempat lagi di dalam Receive buffer, nilai dari field ini adalah 0. Dengan nilai 0, maka si pengirim tidak akan dapat mengirimkan segmen lagi ke penerima hingga nilai field ini berubah (bukan 0). Tujuan hal ini adalah untuk mengatur lalu lintas data atau flow control.
Checksum2 byte (16 bit)Mampu melakukan pengecekan integritas segmen TCP (header-nya dan payload-nya). Nilai field Checksum akan diatur ke nilai 0 selama proses kalkulasi checksum.
Urgent Pointer2 byte (16 bit)Menandakan lokasi data yang dianggap "urgent" dalam segmen.
Options4 byte (32 bit)Berfungsi sebagai penampung beberapa opsi tambahan TCP. Setiap opsi TCP akan memakan ruangan 32 bit, sehingga ukuran header TCP dapat diindikasikan dengan menggunakan field Data offset.

Port TCP

Port TCP mampu mengindikasikan sebuah lokasi tertentu untuk menyampaikan segmen-segmen TCP yang dikirimkan yang diidentifikasi dengan TCP Port Number. Nomor-nomor di bawah angka 1024 merupakan port yang umum digunakan dan ditetapkan oleh [[IANA|IANaplikasi, sementara port UDP merepresentasikan sebuah antrean pesan UDP untuk protokol lapisan aplikasi. Selain itu, protokol lapisan aplikasi yang menggunakan port TCP dan port UDP dalam nomor yang sama juga tidak harus sama. Sebagai contoh protokol Extended Filename Server (EFS) menggunakan port TCP dengan nomor 520, dan protokol Routing Information Protocol (RIP) menggunakan port UDP juga dengan nomor 520. Jelas, dua protokol tersebut sangatlah berbeda! Karenanya, untuk menyebutkan sebuah nomor port, sebutkan juga jenis port yang digunakannya, karena hal tersebut mampu membingungkan (ambigu).

TCP Flag[sunting | sunting sumber]

Sebuah segmen TCP dapat memiliki flag (tanda-tanda) khusus yang mengindikasikan segmen yang bersangkutan, seperti yang disebutkan dalam tabel berikut:

Struktur flag-flag TCP
Nama flagKeterangan
URGMengindikasikan bahwa beberapa bagian dari segmen TCP mengandung data yang sangat penting, dan field Urgent Pointer dalam header TCP harus digunakan untuk menentukan lokasi di mana data penting tersebut berada dalam segmen.
ACKMengindikasikan field Acknowledgment mengandung oktet selanjutnya yang diharapkan dalam koneksi. Flag ini selalu diset, kecuali pada segmen pertama pada pembuatan sesi koneksi TCP.
PSHMengindikasikan bahwa isi dari TCP Receive buffer harus diserahkan kepada protokol lapisan aplikasi. Data dalam receive buffer harus berisi sebuah blok data yang berurutan (kontigu), dilihat dari ujung paling kiri dari buffer. Dengan kata lain, sebuah segmen yang memiliki flag PSH diset ke nilai 1, tidak bolah ada satu byte pun data yang hilang dari aliran byte segmen tersebut; data tidak dapat diberikan kepada protokol lapisan aplikasi hingga segmen yang hilang tersebut datang. Normalnya, TCP Receive buffer akan dikosongkan (dengan kata lain, isi dari buffer akan diteruskan kepada protokol lapisan aplikasi) ketika buffer tersebut berisi data yang kontigu atau ketika dalam "proses perawatan". Flag PSH ini dapat mengubah hal seperti itu, dan membuat akan TCP segera mengosongkan TCP Receive buffer. Flag PSH umumnya digunakan dalam protokol lapisan aplikasi yang bersifat interaktif, seperti halnya Telnet, karena setiap penekanan tombol dalam sesi terminal virtual akan dikirimkan dengan sebuah flag PSH diset ke nilai 1. Contoh dari penggunaan lainnya dari flag ini adalah pada segmen terakhir dari berkas yang ditransfer dengan menggunakan protokol FTP. Segmen yang dikirimkan dengan flag PSH aktif tidak harus segera di-acknowledge oleh penerima.
RSTMengindikasikan bahwa koneksi yang dibuat akan digagalkan. Untuk sebuah koneksi TCP yang sedang berjalan (aktif), sebuah segmen dengan flag RST diset ke nilai 1 akan dikirimkan sebagai respons terhadap sebuah segmen TCP yang diterima yang ternyata segmen tersebut bukan yang diminta, sehingga koneksi pun menjadi gagal. Pengiriman segmen dengan flag RST diset ke nilai 1 untuk sebuah koneksi aktif akan menutup koneksi secara paksa, sehingga data yang disimpan dalam buffer akan dibuang (dihilangkan). Untuk sebuah koneksi TCP yang sedang dibuat, segmen dengan flag RST aktif akan dikirimkan sebagai respons terhadap request pembuatan koneksi untuk mencegah percobaan pembuatan koneksi.
SYNMengindikasikan bahwa segmen TCP yang bersangkutan mengandung Initial Sequence Number (ISN). Selama proses pembuatan sesi koneksi TCP, TCP akan mengirimkan sebuah segmen dengan flag SYN diset ke nilai 1. Setiap host TCP lainnya akan memberikan jawaban (acknowledgment) dari segmen dengan flag SYN tersebut dengan menganggap bahwa segmen tersebut merupakan sekumpulan byte dari data. Field Acknowledgment Number dari sebuah segmen SYN diatur ke nilai ISN + 1.
FINMenandakan bahwa pengirim segmen TCP telah selesai dalam mengirimkan data dalam sebuah koneksi TCP. Ketika sebuah koneksi TCP akhirnya dihentikan (akibat sudah tidak ada data yang dikirimkan lagi), setiap host TCP akan mengirimkan sebuah segmen TCP dengan flag FIN diset ke nilai 1. Sebuah host TCP tidak akan mengirimkan segmen dengan flag FIN hingga semua data yang dikirimkannya telah diterima dengan baik (menerima paket acknowledgment) oleh penerima. Setiap host akan menganggap sebuah segmen TCP dengan flag FIN sebagai sekumpulan byte dari data. Ketika dua host TCP telah mengirimkan segmen TCP dengan flag FIN dan menerima acknowledgment dari segmen tersebut, maka koneksi TCP pun akan dihentikan.

TCP Three-way handshake[sunting | sunting sumber]


Proses pembuatan koneksi (TCP Three way handshake)
Proses pembuatan koneksi TCP disebut juga dengan "Three-way Handshake". Tujuan metode ini adalah agar dapat melakukan sinkronisasi terhadap nomor urut dan nomor acknowledgement yang dikirimkan oleh kedua pihak dan saling bertukar ukuran TCP Window. Prosesnya dapat digambarkan sebagai berikut:
  • Host pertama (yang ingin membuat koneksi) akan mengirimkan sebuah segmen TCP dengan flag SYN diaktifkan kepada host kedua (yang hendak diajak untuk berkomunikasi).
  • Host kedua akan meresponsnya dengan mengirimkan segmen dengan acknowledgment dan juga SYN kepada hostpertama.
  • Host pertama selanjutnya akan mulai saling bertukar data dengan host kedua.
TCP menggunakan proses jabat tangan yang sama untuk mengakhiri koneksi yang dibuat. Hal ini menjamin dua host yang sedang terkoneksi tersebut telah menyelesaikan proses transmisi data dan semua data yang ditransmisikan telah diterima dengan baik. Itulah sebabnya, mengapa TCP disebut dengan koneksi yang reliable.
USER DATAGRAM PROTOCOL (UDP)
UDP, singkatan dari User Datagram Protocol, adalah salah satu protokol lapisan transpor TCP/IP yang mendukung komunikasi yang tidak andal (unreliable), tanpa koneksi (connectionless) antara host-host dalam jaringan yang menggunakan TCP/IP. Protokol ini didefinisikan dalam RFC 768

Karakteristik UDP

UDP memiliki karakteristik-karakteristik berikut:
  • Connectionless (tanpa koneksi): Pesan-pesan UDP akan dikirimkan tanpa harus dilakukan proses negosiasi koneksi antara dua host yang hendak bertukar informasi.
  • Unreliable (tidak andal): Pesan-pesan UDP akan dikirimkan sebagai datagram tanpa adanya nomor urut atau pesanacknowledgment. Protokol lapisan aplikasi yang berjalan di atas UDP harus melakukan pemulihan terhadap pesan-pesan yang hilang selama transmisi. Umumnya, protokol lapisan aplikasi yang berjalan di atas UDP mengimplementasikan layanan keandalan mereka masing-masing, atau mengirim pesan secara periodik atau dengan menggunakan waktu yang telah didefinisikan.
  • UDP menyediakan mekanisme untuk mengirim pesan-pesan ke sebuah protokol lapisan aplikasi atau proses tertentu di dalam sebuah host dalam jaringan yang menggunakan TCP/IP. Header UDP berisi field Source Process Identification dan Destination Process Identification.
  • UDP menyediakan penghitungan checksum berukuran 16-bit terhadap keseluruhan pesan UDP.
 UDP tidak menyediakan layanan-layanan antar-host berikut:
  • UDP tidak menyediakan mekanisme penyanggaan (buffering) dari data yang masuk ataupun data yang keluar. Tugas buffering merupakan tugas yang harus diimplementasikan oleh protokol lapisan aplikasi yang berjalan di atas UDP.
  • UDP tidak menyediakan mekanisme segmentasi data yang besar ke dalam segmen-segmen data, seperti yang terjadi dalam protokol TCP. Karena itulah, protokol lapisan aplikasi yang berjalan di atas UDP harus mengirimkan data yang berukuran kecil (tidak lebih besar dari nilai Maximum Transfer Unit/MTU) yang dimiliki oleh sebuah antarmuka di mana data tersebut dikirim. Karena, jika ukuran paket data yang dikirim lebih besar dibandingkan nilai MTU, paket data yang dikirimkan bisa saja terpecah menjadi beberapa fragmen yang akhirnya tidak jadi terkirim dengan benar.
  • UDP tidak menyediakan mekanisme flow-control, seperti yang dimiliki oleh TCP.

Penggunaan UDP

UDP sering digunakan dalam beberapa tugas berikut:
  • Protokol yang "ringan" (lightweight): Untuk menghemat sumber daya memori dan prosesor, beberapa protokol lapisan aplikasi membutuhkan penggunaan protokol yang ringan yang dapat melakukan fungsi-fungsi spesifik dengan saling bertukar pesan. Contoh dari protokol yang ringan adalah fungsi query nama dalam protokol lapisan aplikasi Domain Name System.
  • Protokol lapisan aplikasi yang mengimplementasikan layanan keandalan: Jika protokol lapisan aplikasi menyediakan layanan transfer data yang andal, maka kebutuhan terhadap keandalan yang ditawarkan oleh TCP pun menjadi tidak ada. Contoh dari protokol seperti ini adalah Trivial File Transfer Protocol (TFTP) dan Network File System (NFS)
  • Protokol yang tidak membutuhkan keandalan. Contoh protokol ini adalah protokol Routing Information Protocol (RIP).
  • Transmisi broadcast: Karena UDP merupakan protokol yang tidak perlu membuat koneksi terlebih dahulu dengan sebuah host tertentu, maka transmisi broadcast pun dimungkinkan. Sebuah protokol lapisan aplikasi dapat mengirimkan paket data ke beberapa tujuan dengan menggunakan alamat multicast atau broadcast. Hal ini kontras dengan protokol TCP yang hanya dapat mengirimkan transmisi one-to-one. Contoh: query nama dalam protokol NetBIOS Name Service.

Pesan-pesan UDP


Ilustrasi mengenai pesan-pesan UDP
UDP, berbeda dengan TCP yang memiliki satuan paket data yang disebut dengansegmen, melakukan pengepakan terhadap data ke dalam pesan-pesan UDP (UDP Messages). Sebuah pesan UDP berisi header UDP dan akan dikirimkan ke protokol lapisan selanjutnya (lapisan internetwork) setelah mengepaknya menjadi datagram IP.Enkapsulasi terhadap pesan-pesan UDP oleh protokol IP dilakukan dengan menambahkan header IP dengan protokol IP nomor 17 (0x11). Pesan UDP dapat memiliki besar maksimum 65507 byte: 65535 (216)-20 (ukuran terkecil dari header IP)-8 (ukuran dari header UDP) byte.Datagram IP yang dihasilkan dari proses enkapsulasi tersebut, akan dienkapsulasi kembali dengan menggunakan headerdan trailer protokol lapisan Network Interface yang digunakan oleh host tersebut.
Dalam header IP dari sebuah pesan UDP, field Source IP Address akan diset ke antarmuka host yang mengirimkan pesan UDP yang bersangkutan; sementara field Destination IP Address akan diset ke alamat IP unicast dari sebuah host tertentu,alamat IP broadcast, atau alamat IP multicast.

Header UDP

Header UDP diwujudkan sebagai sebuah header dengan 4 buah field memiliki ukuran yang tetap, seperti tersebutkan dalam tabel berikut.

Ilustrasi mengenai header UDP
FieldPanjangKeterangan
Source Port16 bit (2 byte)Digunakan untuk mengidentifikasikan sumber protokol lapisan aplikasi yang mengirimkan pesan UDP yang bersangkutan. Penggunaan field ini adalah opsional, dan jika tidak digunakan, akan diset ke angka 0. Beberapa protokol lapisan aplikasi dapat menggunakan nilai field ini dari pesan UDP yang masuk sebagai nilai field port tujuan (Destination Port, lihat baris selanjutnya) sebagai balasan untuk pesan tersebut.
Destination Port16 bit (2 byte)Digunakan untuk mengidentifikasikan tujuan protokol lapisan aplikasi yang menjadi tujuan pesan UDP yang bersangkutan. Dengan menggunakan kombinasi antara alamat IP dengan nilai dari field ini untuk membuat sebuah alamat yang signifikan untuk mengidentifikasikan proses yang berjalan dalam sebuah host tertentu yang dituju oleh pesan UDP yang bersangkutan.
Length16 bit (2 byte)Digunakan untuk mengindikasikan panjang pesan UDP (pesan UDP ditambah dengan header UDP) dalam satuan byte. Ukuran paling kecil adalah 8 byte (ukuran header UDP, ketika tidak ada isi pesan UDP), dan ukuran paling besar adalah 65515 bytes (65535 [216] -20 [ukuran header protokol IP]). Panjang maksimum aktual dari pesan UDP akan disesuaikan dengan menggunakan nilai Maximum Transmission Unit (MTU) dari saluran di mana pesan UDP dikirimkan. Field ini bersifat redundan (terulang-ulang). Panjang pesan UDP dapat dihitung dari field Length dalam header UDP dan field IP Header Length dalam header IP.
Checksum16 bit (2 byte)Berisi informasi pengecekan integritas dari pesan UDP yang dikirimkan (header UDP dan pesan UDP). Penggunaan field ini adalah opsional. Jika tidak digunakan, field ini akan bernilai 0.

Port UDP

Seperti halnya TCP, UDP juga memiliki saluran untuk mengirimkan informasi antar host, yang disebut dengan UDP Port. Untuk menggunakan protokol UDP, sebuah aplikasi harus menyediakan alamat IP dan nomor UDP Port dari host yang dituju. Sebuah UDP port berfungsi sebagai sebuah multiplexed message queue, yang berarti bahwa UDP port tersebut dapat menerima beberapa pesan secara sekaligus. Setiap port diidentifikasi dengan nomor yang unik, seperti halnya TCP, tetapi meskipun begitu, UDP Port berbeda dengan TCP Port meskipun memiliki nomor port yang sama. Tabel di bawah ini mendaftarkan beberapa UDP port yang telah dikenal secara luas.
Nomor Port UDPDigunakan oleh
53Domain Name System (DNS) Name Query
67BOOTP client (Dynamic Host Configuration Protocol [DHCP])
68BOOTP server (DHCP)
69Trivial File Transfer Protocol (TFTP)
137NetBIOS Name Service
138NetBIOS Datagram Service
161Simple Network Management Protocol (SNMP)
445Server Message Block (SMB)
520Routing Information Protocol (RIP)
1812/1813Remote Authentication Dial-In User Service (RADIUS)

Sumber : https://id.wikipedia.org/wiki/User_Datagram_Protocol


NETWARE

Netware merupakan sebuah Network Operating System (NOS) closed source yang dikembangkan oleh Novell. Netware pertama kali dirilis pada tahun 1983 dengan konsep yang sangat sederhana yaitu file sharing dan bukanlah disk berbagi. Selain itu, Netware juga menyediakan akses file, remote transparan dan layanan jaringan terdistribusi seperti email transfer dan akses database.

Netware berjalan pada 5 lapisan model OSI dan berjalan pada media protokol apapun mulai dari layer 2. Fungsi umum dari Netware itu sendiri hanyalah sebagai media penyedia basis data saja, sehingga bukan server yang melakukan komputasi, melainkan client yang melakukannya. Salah satu keunggulan yang dimiliki Netware adalah sangat mudah untuk dikembangkan, terutama dalam penambahan atribut baru dari setiap data.

Selanjutnya pada bulan Maret 2005, Novell merilis Open Enterprise Server 1.0 (OES) yang merupakan produk untuk menggantikan Netware. OES pada dasarnya merupakan seperangkat aplikasi yang  dapat berjalan baik di atas Linux maupun platform kernel Netware. Selang 2 tahun kemudian, Novell merilis penerus OES versi pertama, yaitu OES versi 2.0 yang memiliki fitur virtualisasi dan dukungan 64-bit.

Dari penjelasan diatas dapat kita simpulkan kelebihan dan kekurangannya yaitu:

Kekurangan

  • Netware hanya media penyedia basis data sehingga server tidak melakukan komputasi melainkan client sendirilah yang melakukannya
  • Masih berbasis DOS
  • Sulit digunakan untuk pemula

Kelebihan

  • Sequenced Packet Protokol (SPP) bermodifikasi dari Internet Datagram Protocol (IDP) yang berbasiskan koneksi dan lebih terjamin.
  • Mudah untuk dikembangkan
  • Komunikasi antar PC jadi lebih cepa

August 11, 2016